AIエージェント×VCの重要性
急務となるAIガバナンスの整備
AIエージェントの企業への導入が進んでいます。数年前まで、業務でAIを使うといえば文章の要約や下書きが中心でしたが、いまは社内システムを操作し、ファイルを扱い、外部とやりとりするところまで任せられるようになりました。
一方で、導入が検討の段階で止まっている例も見られます。技術としては十分に使えるところまで来ていても、社内で任せてよいかどうかの判断がつかなければ、話は先に進みません。その判断を支えるのがAIガバナンスの整備です。何をどこまで任せるのか、事故が起きたときに被害がどこで止まるのかが決まらないまま導入の可否だけを議論しても、結論は出ません。
社内ルールとガードレールだけでは足りない
何を整えれば任せられるのか。多くの企業がまず取りかかるのは、社内ルールの策定です。機密情報を入力しない、生成物を社外に出さない、といった禁止事項を並べた規程を作ります。その次に検討されるのが、AIの動作そのものを制限する仕組み、いわゆるガードレールです。
いずれも必要な取り組みですが、これだけでは足りないというのが当社の考えです。
社内ルールは、人が読んで守ることを前提にしています。AIに対しては指示として与えることになりますが、AIは決まった手順をなぞる仕組みではなく、そのつど、もっともらしい次の一手を選ぶ仕組みです。与えた指示に必ず従うという保証がありません。処理の途中で読み込んだ資料の中に指示のような文が紛れていれば、そちらに従ってしまうこともあります。
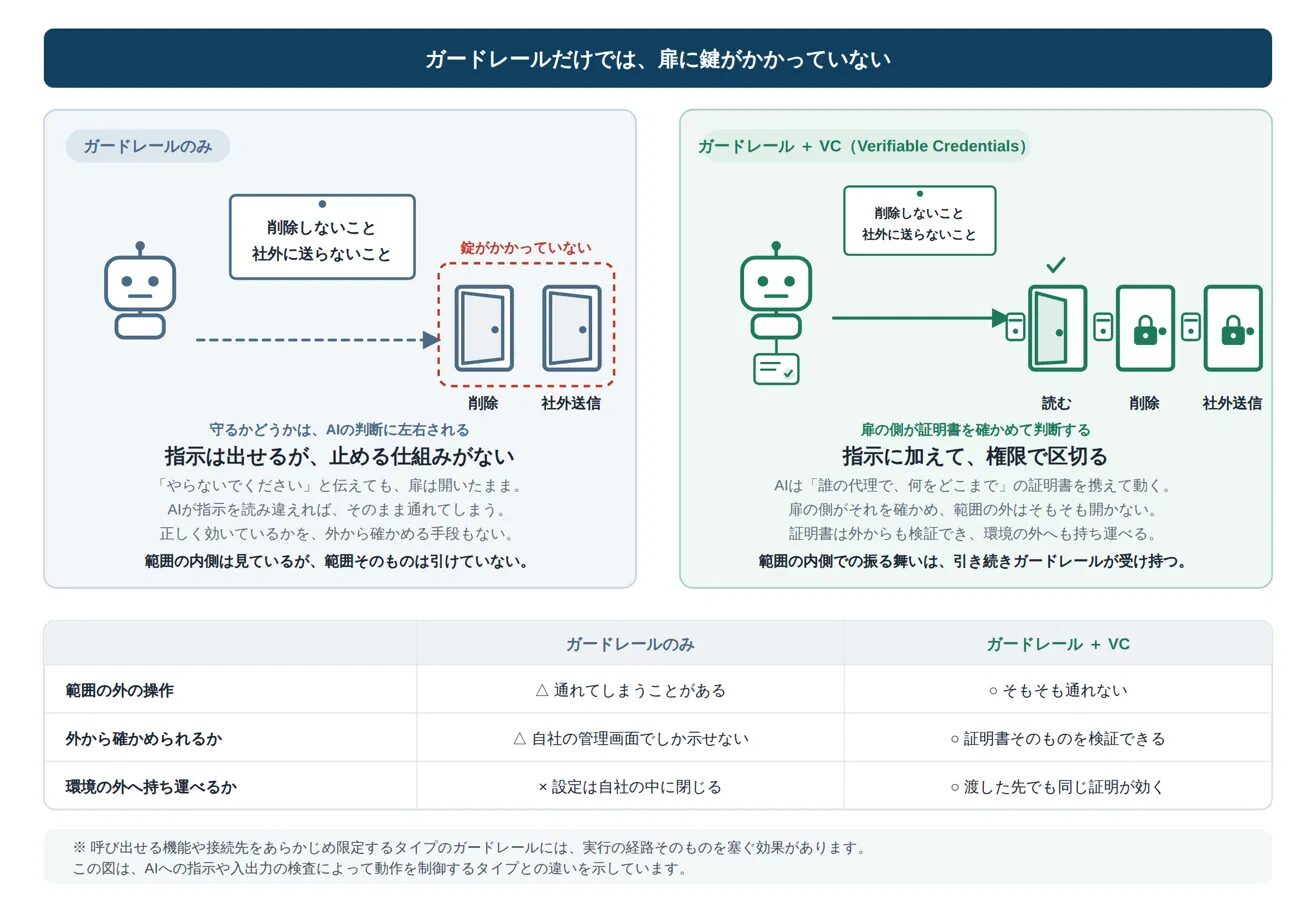
ガードレールのほうは、種類によって効き方が違います。禁止事項をAIへの指示として書き加えるタイプには、社内ルールと同じ弱さがあります。一方、呼び出せる機能をあらかじめ限定する、接続先を絞る、一定の条件を超える操作には人の承認を挟むといった、実行の経路そのものを塞ぐタイプには、確かな効果があります。AIが何を考えようと、呼び出せないものは呼び出せないからです。
ただ、この方法にも届かない領域があります。
まず、この設定は自社のシステム環境の内側に閉じています。正しくかけられているかどうかを、外から確かめる手段がないということです。監査の場で「社外への送信はできない設定にしていました」と説明しても、それを裏づけるのは自社の管理画面だけ、ということになります。
次に、この設定は外部環境まで付いていきません。AIが別のAIに作業を渡したり、外部のサービス上で処理が続いたりすれば、渡された側は、こちらの設定を知りません。取引先のAIに自社のガードレールをかける、ということもできません。
そして、そのAIが誰の許可を受けて動いているのかを示せません。事故のあとに残るのは「このAIがこの操作をした」という記録までで、誰がいつ何を許可したのかまでは辿れません。
海外ではAIエージェントの権限証明にVCの活用が進んでいる
外から確かめられない、環境の外まで届かない、誰の許可で動いているかを示せない。この三つを埋める技術として、海外ではVC(Verifiable Credentials)が使われ始めています。改ざんを検知できるデジタルの証明書で、そのAIが誰の委任を受け、何をどこまで、いつまで実行してよいのかを、AI自身に持たせておく仕組みです。
たとえばGoogleは、2025年9月に「Agent Payments Protocol(AP2)」を公表しました。AIエージェントが利用者に代わって買い物をする場面で、「何を、いくらまでなら買ってよいか」という利用者の指示を、W3CのVCの規格に沿った署名付きのデータとして残します。エージェントはこの範囲を超えられず、後から誰が何を承認したのかを検証できます。Mastercard、American Express、PayPalなど60社を超える企業が参画し、仕様はオープンソースとして公開されています。
Visaの「Trusted Agent Protocol」や、Mastercardの「Verifiable Intent」も、同じ課題に取り組むものです。間違いが直ちに金銭の損害になる決済の領域から、AIエージェントの権限をどう証明するかという整備が始まっています。
世界では、AIエージェント同士を連携させる仕組みの検討も進んでいます。一体のAIにすべてを任せるのではなく、複数のAIが役割を分担し、互いに作業を渡し合いながら処理を進める形です。
この形になると、VCの役割はさらに大きくなります。AIが別のAIに作業を渡すとき、渡された側は、そのAIが誰の委任を受けていて、どこまでの権限を持つのかを確かめる必要があります。自社の設定は渡した先には届きませんし、組織をまたげばなおさらです。持ち運べる証明がなければ、互いを信用する根拠がありません。
国内でも「権限の設定」は論点に位置づけられている
国内でも、VCそのものへの取り組みは始まっています。デジタル庁は2025年3月から「Verifiable Credential (VC/VDC) の活用におけるガバナンスに関する有識者会議」を設け、現行の法令・制度との関係を踏まえながら、発行・管理・検証といった利用のプロセスで何に留意すべきかを整理しています。VCは、同庁が進める「トラスト(デジタル・アイデンティティ等)」の政策のなかに位置づけられています。ただしこの会議の主眼は、行政手続きのデジタル完結や、本人確認・属性証明の実現にあります。人、法人、モノの身元・資格・属性をどう証明するか、という領域です。
AIエージェントの権限については、別の場で議論が始まっています。デジタル庁の「先進的AI利活用アドバイザリーボード」では、民間向けに検討されているエージェント利用のガイドラインとして、①データの制限(環境変数の待避や利用データの確認等)、②権限の設定、③連携ツール(連携ツール利用時にリアルタイムで動作を確認する)という3つの軸が示されました。このうち②権限の設定は、「AIから実行承認が来た際に、その内容を確認のうえで承認する運用」とされています。処分性のある行為――許認可など、相手の権利や義務に影響する行為――については、人が一件ずつ判断に関与するヒューマン・イン・ザ・ループを原則とし、将来的には、人が常時ではなく要所で監督する形(ヒューマン・オン・ザ・ループ)での利用も議論の対象とされています。
権限を設定するという論点そのものは、ここで明確に位置づけられました。一方で、この報告で示されている方法は、人が都度確認して承認するという運用です。
運用でカバーする設計には、限界があります。承認を求められる回数が増えれば、内容を読まずに通す運用に傾きます。承認する側も、そのAIエージェントが本来どこまでの権限を与えられているのかを、画面に表示された依頼の文面だけから判断することになります。何を根拠に承認したのかが記録として残らなければ、後から経緯を確かめることもできません。
VCは、ここを支える仕組みです。誰の代理として、どの範囲で動いてよいかをAIエージェント自身に持たせておけば、承認を求める側と承認する側の双方に、判断の根拠が揃います。範囲の外側にあたる行為は、そもそも受け付けられません。人による承認を置き換えるものではなく、その承認が意味を持つための土台にあたります。
国内では、VCの制度面の整理と、AIエージェントの権限管理が、別々の場で議論されています。技術としては同じものを使うため、この二つが結びつくかどうかが、今後の分かれ目になると考えています。そのためには、VCが一部の人だけの知識にとどまっていては進みません。
参考:
Verifiable Credential (VC/VDC) の活用におけるガバナンスに関する有識者会議 | デジタル庁
トラスト(デジタル・アイデンティティ等)| デジタル庁
事故が起きてから対策を考えるのでは遅い
このまま空白が残れば、海外でAIの活用が進むなかで、国内の企業が使いこなせないまま差が開いていきます。それ以上に当社が懸念しているのは、ガバナンスを整えないまま導入して事故を起こし、その反動でAIの活用そのものを控えてしまうことです。
導入してから対策を考えると、おそらくこういう順序をたどります。
- AIエージェントに業務を任せてみる
- しばらくして事故が起きる
- 原因を調べる
- 再発防止として、AIの利用範囲を狭める
- そこでようやく、権限を技術的に制御する方法として、VCのような手段が検討の俎上に載る
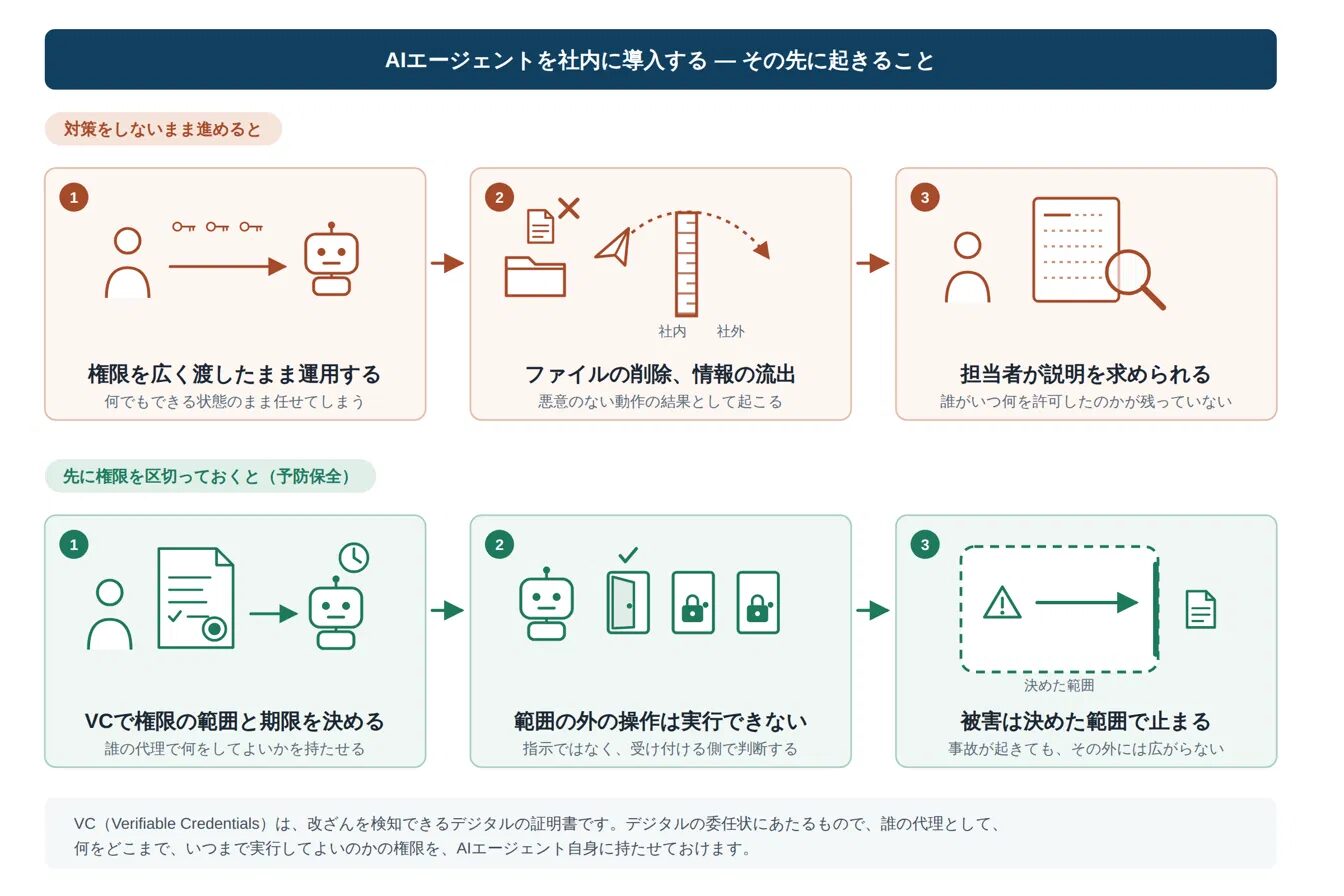
この順序では、手を打つのが遅すぎます。本来は、導入を設計する段階で、権限の範囲と期限、記録の残し方まで決めておくものです。事故が起きてから対策を考えるのではなく、事故が起きたときに被害がどこで止まるのかを、あらかじめ決めておくということです。設備でいえば、壊れてから直すのではなく、壊れる前に手を入れておく予防保全にあたります。
ISO 9001や14001を取得されている企業であれば、馴染みのある考え方だと思います。作業ごとに手順を定め、記録を残し、定期的に見直すという積み重ねで、品質や環境の管理をしてきたはずです。
ところが、AIエージェントについては、その手順が存在しないまま導入が進んでいることがあります。誰が許可を出したのか、どこまでの権限を渡したのか、何をしたのかが記録に残っていません。他の業務では当たり前にやっていることが、ここだけ抜け落ちている状態です。
事故のあとに「なぜ手を打たなかったのか」が問われる
AIエージェントに広い権限を渡したまま運用すれば、想定外の動作や乗っ取りによって被害が出ることがあります。そして、このリスクは調べれば分かる状態になっています。
Cloud Security Allianceが2026年4月に公表した調査では、回答した企業の65%が、過去1年のあいだにAIエージェントに関わるインシデントを経験したと答えています。内訳は、61%が情報の露出、43%が業務の停止です。同じ調査では、82%の企業が、把握していないAIエージェントが自社のIT環境で動いていると答えました。
こうした調査は公開されており、対策の考え方も整理されています。事故が起きたときに「予見できなかった」とは言いにくくなってきました。
セキュリティ対策は、どこまでやるかを突き詰めれば際限がありません。ただ、AIに渡す権限を必要な範囲に絞り、期限を切り、誰の許可で動いているかを記録しておくことは、そのなかでもかなり手前に位置する対策です。他の対策に比べて、大がかりな投資になりにくい領域です。
パソコンにウイルス対策ソフトを入れるのと、似たところがあります。この対策も、最初から当たり前だったわけではありません。なぜそこまでする必要があるのかという議論を経て、実際に被害が出るなかで、標準的な備えになっていきました。いまでは、入れていないほうが理由を説明することになります。入れていれば絶対に安全というわけでもありませんが、それでも入れないという選択は取りません。AIエージェントの権限管理も、そういう位置づけの対策になっていくと考えています。
内部監査や外部審査で説明を求められるのは、多くの場合、事務局を担っている方です。中小企業では、ISOの事務局が情報セキュリティの実務まで見ていることも珍しくありません。知らなかったという理由でその方が責められる状況は、避けたいところです。
知識不足のために起こるAI事故を防止するために
本サイトを立ち上げたのは、社内のセキュリティ担当者やISOマネジメント担当者を務める方が、知識不足によって事故を起こしてしまう事態を避けたいからです。VCという選択肢があること、それが何を解決し、何を解決しないのかを、まず知っていただきたいと考えています。そのうえで自社には必要ないと判断されるのであれば、それで構いません。判断材料を持ったうえでの結論であれば、どちらでもよいのです。
当社が懸念しているのは、選択肢を知らないまま導入が進み、事故が起きてしまうことです。
当社にも、こうしたご相談が寄せられます。資料の整理を任せたら、まだ使う予定のファイルまで消えていた。問い合わせへの回答を任せたら、社内限りの情報が社外に出ていた。公表されることは多くありませんが、すでに起きていることです。あわせて、こうした論点を企業の現場に届けられる人材も足りていません。
株式会社VESS Labs様との提携と、本サイトの立ち上げ理由
そこで当社は、VC事業を手がけるスタートアップである株式会社VESS Labs様と提携し、普及啓発に取り組んでいくことにしました。あわせて、自社の業務環境でもVCによるAIエージェントの権限制御を試行しています。本サイトは、その一環として立ち上げたものです。
VCは、AIの判断そのものを正しくする技術ではありません。証明できるのは権限の範囲であって、その行為が妥当かどうかではありません。それでも、実行できる範囲をあらかじめ区切っておけるという点に意味があります。
サイトでは、VCに関する専門用語の解説、AIガバナンスの考え方、実装にあたっての論点などを整えていきます。あわせて、この分野の担い手となるFDE人材の育成についても、産学官連携の取り組みとして発信していきます。仕組みが整っても現場で組み立てる人がいなければAIは使われませんし、人がいても仕組みがなければ、事故が起きた時点でAIの活用そのものが止まってしまいます。両方を進めていく必要があると考えています。

VCのAIエージェント以外の用途について
参考リンク
Verifiable Credential (VC/VDC) の活用におけるガバナンスに関する有識者会議 | デジタル庁
トラスト(デジタル・アイデンティティ等)| デジタル庁
Cloud Security Alliance「Autonomous but Not Controlled: AI Agent Incidents Now Common in Enterprises」(2026年4月21日公表)
Google Cloud「Announcing Agent Payments Protocol (AP2)」(2025年9月16日)
ご相談・お問い合わせ
AIエージェントへのVCの活用について、構想段階のご相談にも対応します。
まずは、現在の課題や実現したいことをお聞かせください。
まずはお気軽に
お問い合わせください。